Kunstmatige intelligentie (AI) biedt toezichthouders nieuwe mogelijkheden om informatie te verwerken, risico’s te herkennen en beslissingen te ondersteunen. Volgens Aute Kasdorp en Bennie Mols blijven veel toezichtorganisaties echter steken in verkenningen en losse toepassingen. In hun artikel Toezicht met AI: In vier stappen goede keuzes maken, gepubliceerd in het Tijdschrift voor Toezicht (2026), presenteren zij een aanpak om te bepalen waar AI kan bijdragen aan beter toezicht.
Het artikel richt zich op publieke toezichthouders, maar de aanpak is volgens de auteurs ook bruikbaar voor intern toezicht, audit, risicomanagement en compliance.
Kasdorp en Mols gaan uit van hybride intelligentie: samenwerking waarbij mensen en AI elkaar aanvullen. AI is vooral geschikt voor het verwerken van grote hoeveelheden informatie, het herkennen van patronen en het uitvoeren van herhaalde analyses. Mensen zijn beter toegerust om context te begrijpen, oorzaken en gevolgen te beoordelen, belangen af te wegen en verantwoordelijkheid te dragen. De auteurs benadrukken dat de prestaties van AI afhankelijk zijn van de kwaliteit van de gebruikte gegevens en systemen.
Een voorbeeld is het analyseren van klachten, inspectierapporten of financiële transacties. AI kan daarin afwijkende patronen signaleren. Vervolgens moet de toezichthouder beoordelen wat die signalen betekenen en of ingrijpen nodig is. Een statistisch verband hoeft immers geen oorzakelijk verband te zijn.
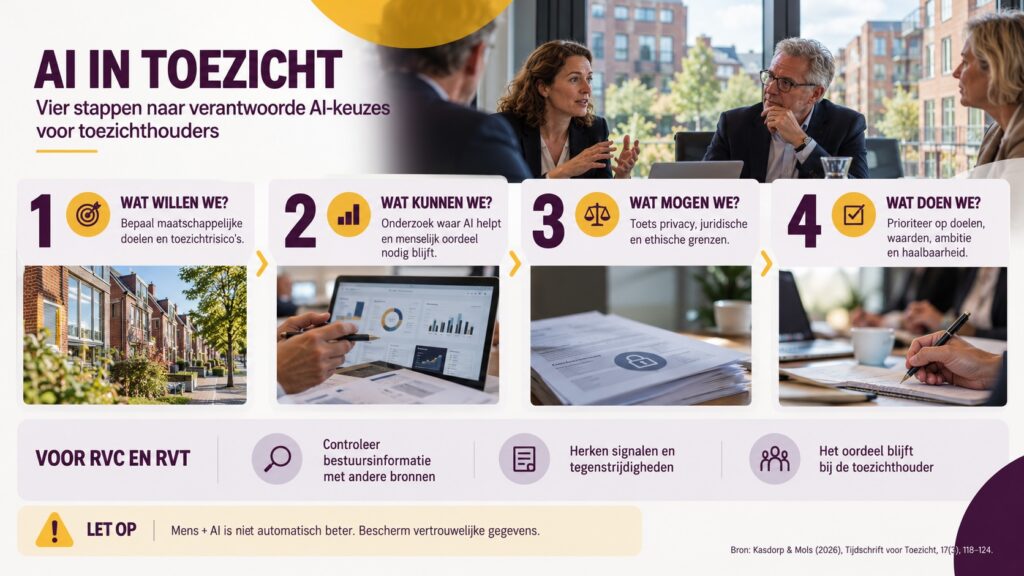
Om AI verantwoord in te zetten, beschrijven de auteurs een aanpak in vier stappen:
- De eerste stap, Wat willen we?, begint bij de maatschappelijke doelen van het toezicht. Wat moet de organisatie bereiken en welke risico’s verdienen aandacht? Het gewenste resultaat bepaalt welke toepassingen relevant zijn.
- De tweede stap, Wat kunnen we?, onderzoekt waar AI kan ondersteunen en waar menselijke deskundigheid nodig blijft. De auteurs gebruiken hiervoor een matrix met negen AI-capaciteiten en acht menselijke capaciteiten, gekoppeld aan drie toezichtactiviteiten: informatie vergaren, oordeel vormen en ingrijpen.
- De derde stap, Wat mogen we?, gaat over juridische en ethische grenzen. Met een kleurcodering onderscheiden de auteurs verboden toepassingen (rood), toepassingen met problematische juridische of ethische gevolgen (oranje) en toepassingen met beheersbare risico’s (groen). Daarbij spelen privacy, non-discriminatie, transparantie en uitlegbaarheid een rol.
- De vierde stap, Wat doen we?, betreft de prioritering. Toepassingen worden beoordeeld op hun bijdrage aan de toezichtdoelen, de waarden van de organisatie, het ambitieniveau en de praktische haalbaarheid. Ook beschikbare gegevens, deskundigheid en de gevolgen voor werkprocessen tellen mee.
De auteurs verwachten dat deze benadering langer bruikbaar blijft dan een aanpak die zich richt op afzonderlijke AI-tools. Zij noemen daarbij een mogelijke termijn van vijf tot tien jaar, zonder die verwachting empirisch te onderbouwen.
Wat betekent dit concreet voor RvC en RvT?
Zelf ben ik lid van de raad van commissarissen van een woningcorporatie. Ik verken al een tijdje wat dit concreet zou kunnen betekenen voor raden van commissarissen (RvC’s) en raden van toezicht (RvT’s) in sectoren als onderwijs, zorg en woningcorporaties.
Voor deze raden kan AI vooral helpen om minder afhankelijk te worden van de informatie die het bestuur aanlevert. Zo kan AI bestuursrapportages vergelijken met eerdere besluiten, auditbevindingen, inspectierapporten en externe gegevens. Ook kan de technologie tegenstrijdigheden opsporen, risico’s signaleren en aannames in strategische voorstellen ter discussie stellen. De toezichthouders blijven zelf verantwoordelijk voor de beoordeling van die informatie.
Dat vraagt om een kritische houding tegenover AI. Een meta-analyse uit 2024 van 106 experimenten laat zien dat samenwerking tussen mens en AI gemiddeld niet beter presteert dan de best presterende partij afzonderlijk. Vergeleken met mensen die zonder AI werkten, waren er gemiddeld wel verbeteringen. Vooral bij beslissingstaken bleek samenwerking niet vanzelf tot betere resultaten te leiden. Dit onderzoek betrof uiteenlopende taken en geen specifieke praktijksituaties van Nederlandse RvC’s of RvT’s.
Toezichthouders werken met vertrouwelijke bestuursinformatie en kunnen te maken krijgen met persoonsgegevens van leerlingen, patiënten, medewerkers en huurders. De Algemene verordening gegevensbescherming (AVG) stelt eisen aan de rechtmatigheid, het doel en de beveiliging van de verwerking daarvan. Niet alle beschikbare gegevens mogen daarom zonder meer in een AI-systeem worden ingevoerd. Ook een beveiligde zakelijke AI-omgeving biedt op zichzelf onvoldoende garanties. De organisatie moet zicht houden op de volledige gegevensketen, van brongegevens en toegangsrechten tot leveranciers, AI-antwoorden en bewaartermijnen. Waar mogelijk verdienen geaggregeerde of daadwerkelijk geanonimiseerde gegevens de voorkeur.
Ook het risico op nieuwe afhankelijkheden verdient aandacht. Wanneer één AI-systeem bepaalt welke informatie zichtbaar wordt of welke argumenten aandacht krijgen, kan de raad alsnog een eenzijdig beeld krijgen. Daarom is het verstandig dat toezichthouders bij belangrijke vraagstukken eerst zelf een voorlopig oordeel vormen en AI daarna gebruiken om bronnen te controleren en tegenargumenten te onderzoeken.
Kasdorp en Mols bieden een bruikbare aanpak om AI in te zetten vanuit de doelen van het toezicht. Het artikel gaat nog niet in op praktijkervaringen van RvC’s en RvT’s die laten zien of AI de informatievoorziening en het kritische gesprek binnen deze organen ook daadwerkelijk kan ondersteunen. Daarbij moeten in ieder geval de onafhankelijkheid van het toezicht, de bescherming van gegevens en de eigen verantwoordelijkheid van toezichthouders gewaarborgd blijven. Ik duik de komende tijd wat verder in de theorie en praktijk om dit uit te zoeken.