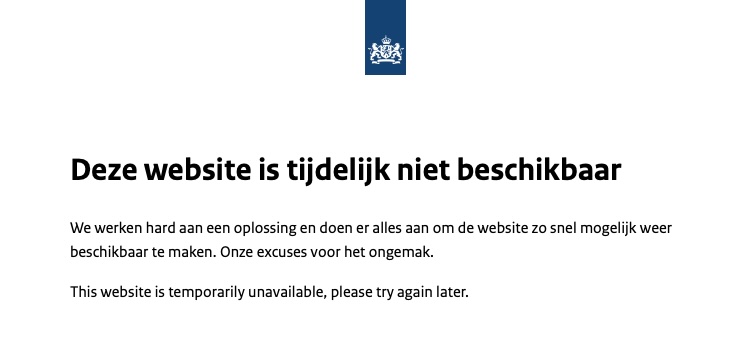
Vandaag gingen in Nederland en andere Europese landen tal van websites en digitale diensten tijdelijk offline. De aanleiding was de ontdekking van twee ernstige kwetsbaarheden in PHP, een programmeertaal die op grote schaal wordt gebruikt voor websites en webapplicaties. Onder meer DigiD, MijnOverheid, de Tweede Kamer, ziekenhuizen en onderwijsinstellingen namen uit voorzorg maatregelen.
PHP zorgt achter de schermen onder meer voor het inloggen van gebruikers, het verwerken van betalingen en de communicatie met databases. Volgens cijfers van W3Techs, aangehaald door Tweakers, gebruikt 69,3 procent van de websites wereldwijd PHP. Ook WordPress, waarop ongeveer 40 procent van alle websites draait, maakt gebruik van deze programmeertaal.
Maar wat is/was er nu precies aan de hand?
De twee kwetsbaarheden in PHP, gezamenlijk aangeduid als PHP2Shell, kregen volgens de berichtgeving een ernstscore van 9,2 op 10. Onder bepaalde omstandigheden kunnen aanvallers hierdoor op afstand eigen computercode uitvoeren op een server. Deze techniek heet Remote Code Execution (RCE). Daarmee kunnen zij mogelijk gegevens stelen, websites aanpassen of schadelijke software installeren.
De situatie werd urgenter toen technische informatie over de kwetsbaarheden voortijdig uitlekte. Er verscheen ook zogenoemde exploitcode, waarmee de fouten kunnen worden misbruikt. Beveiligingsbedrijven meldden scans en aanvalspogingen. Het Nationaal Cyber Security Centrum (NCSC) en de PHP Foundation hadden op dat moment echter nog geen daadwerkelijk misbruik vastgesteld. Dat onderscheid is relevant: een aanvalspoging betekent niet dat een hacker ook toegang heeft gekregen.
Vanmiddag kwamen rond 16.00 uur de beveiligingsupdates, ofwel patches, beschikbaar voor PHP-versies 8.2 tot en met 8.5. Voor oudere versies ligt dat moeilijker, omdat deze niet langer officieel worden ondersteund. Volgens Tweakers draait minimaal 37,7 procent van de PHP-websites nog op software uit de verouderde 5- of 7-serie. Daarbij zijn de eveneens niet meer ondersteunde versies 8.0 en 8.1 nog niet meegerekend.
Sommige organisaties konden hun dienstverlening na de updates snel hervatten. Zo kwamen de website en app van RTL en verschillende diensten van onderwijsnetwerk SURF woensdagmiddag weer online. Andere organisaties hadden meer tijd nodig om hun systemen te controleren en bij te werken.
Mijn eigen websites maken eveneens gebruik van PHP en draaien op servers van hostingprovider Combell. Ze hoefden niet offline. Ik kreeg al snel bericht dat Combell automatisch beveiligingsmaatregelen nam en patches doorvoerde, ook voor oudere PHP-versies.
Wat betekent dit voor de samenleving?
De gevolgen reiken verder dan de websites zelf. Wanneer overheidsdiensten, patiëntenportalen of onderwijsvoorzieningen tijdelijk onbereikbaar zijn, raakt dat burgers en organisaties die ervan afhankelijk zijn. Zelfs zonder een geslaagde cyberaanval kan een beveiligingsprobleem zo het dagelijks functioneren verstoren.
De gebeurtenissen laten ook verschillen zien tussen organisaties. Grote instellingen beschikken vaak over gespecialiseerde IT-teams, terwijl kleinere bedrijven en zelfstandigen sterker afhankelijk zijn van externe dienstverleners. Tijdige updates en goede afspraken over beveiligingsbeheer zijn daarom van belang.
Ook kunstmatige intelligentie speelt mogelijk een rol. Volgens NRC werden de kwetsbaarheden met hulp van AI opnieuw ontdekt. Zulke technologie kan onderzoekers helpen fouten in software op te sporen, maar kan ook door aanvallers worden gebruikt. Hoe groot de invloed van AI bij deze specifieke kwetsbaarheden en mogelijke aanvallen is geweest, staat nog niet vast.
De ontwikkelingen van vandaag laten opnieuw zien hoe belangrijk het is om onze digitale voorzieningen beschikbaar en veilig te houden, zeker wanneer zoveel organisaties op dezelfde technologie vertrouwen. Gedeelde software maakt dienstverlening betaalbaar en toegankelijk, maar brengt ook gezamenlijke afhankelijkheden met zich mee. De belangrijkste les ligt wat mij betreft daarom in het dagelijks beheer. Tijdig onderhoud, betrouwbare leveranciers en een goede voorbereiding op verstoringen bepalen mede hoe kwetsbaar onze samenleving is wanneer een beveiligingsprobleem aan het licht komt.
Thx Bas en to be continued!